
Ghi nhật ký API Request
bởi Viindoo
| Số dòng Code | 1365 |
| Tên kỹ thuật | viin_api_request_logger |
| Giấy phép | OPL-1 |
| Website | https://viindoo.com/apps/modules/19.0/viin_api_request_logger |
| Đọc mô tả cho | v 17.0 v 18.0 |
| Các mở rộng | Tích hợp Hóa đơn Điện tử Việt Nam Kết nối ngân hàng Tích hợp Zalo OA Nền tảng định tuyến đa nhà cung cấp Viindoo Tích hợp SeaRoutes cho tuyến biển Tích hợp HERE Routing API Tích hợp Google Maps Directions & Distance Matrix API Tích hợp Vietmap Matrix & Routing API Tích hợp Mapbox Matrix API |
Xem mỗi tích hợp đã gửi gì và nhận gì, với mọi bí mật được che
Dành cho quản trị viên và tư vấn viên cần gỡ lỗi các lệnh gọi API của hệ thống ngay trên màn hình, không cần truy cập máy chủ
Ghi nhật ký API tập trung phục vụ kiểm tra, phân tích, và tuân thủ.
Odoo Community · Odoo Enterprise · OPL-1 · Tiếng Anh, Tiếng Việt
Điều gì thay đổi với đội ngũ của bạn
Biết vì sao lệnh gọi lỗi, ngay trên màn hình
Thiếu nó, lệnh gọi lỗi là hộp đen: phải nhờ người vào máy chủ đọc log, hoặc gọi lại bằng tay.
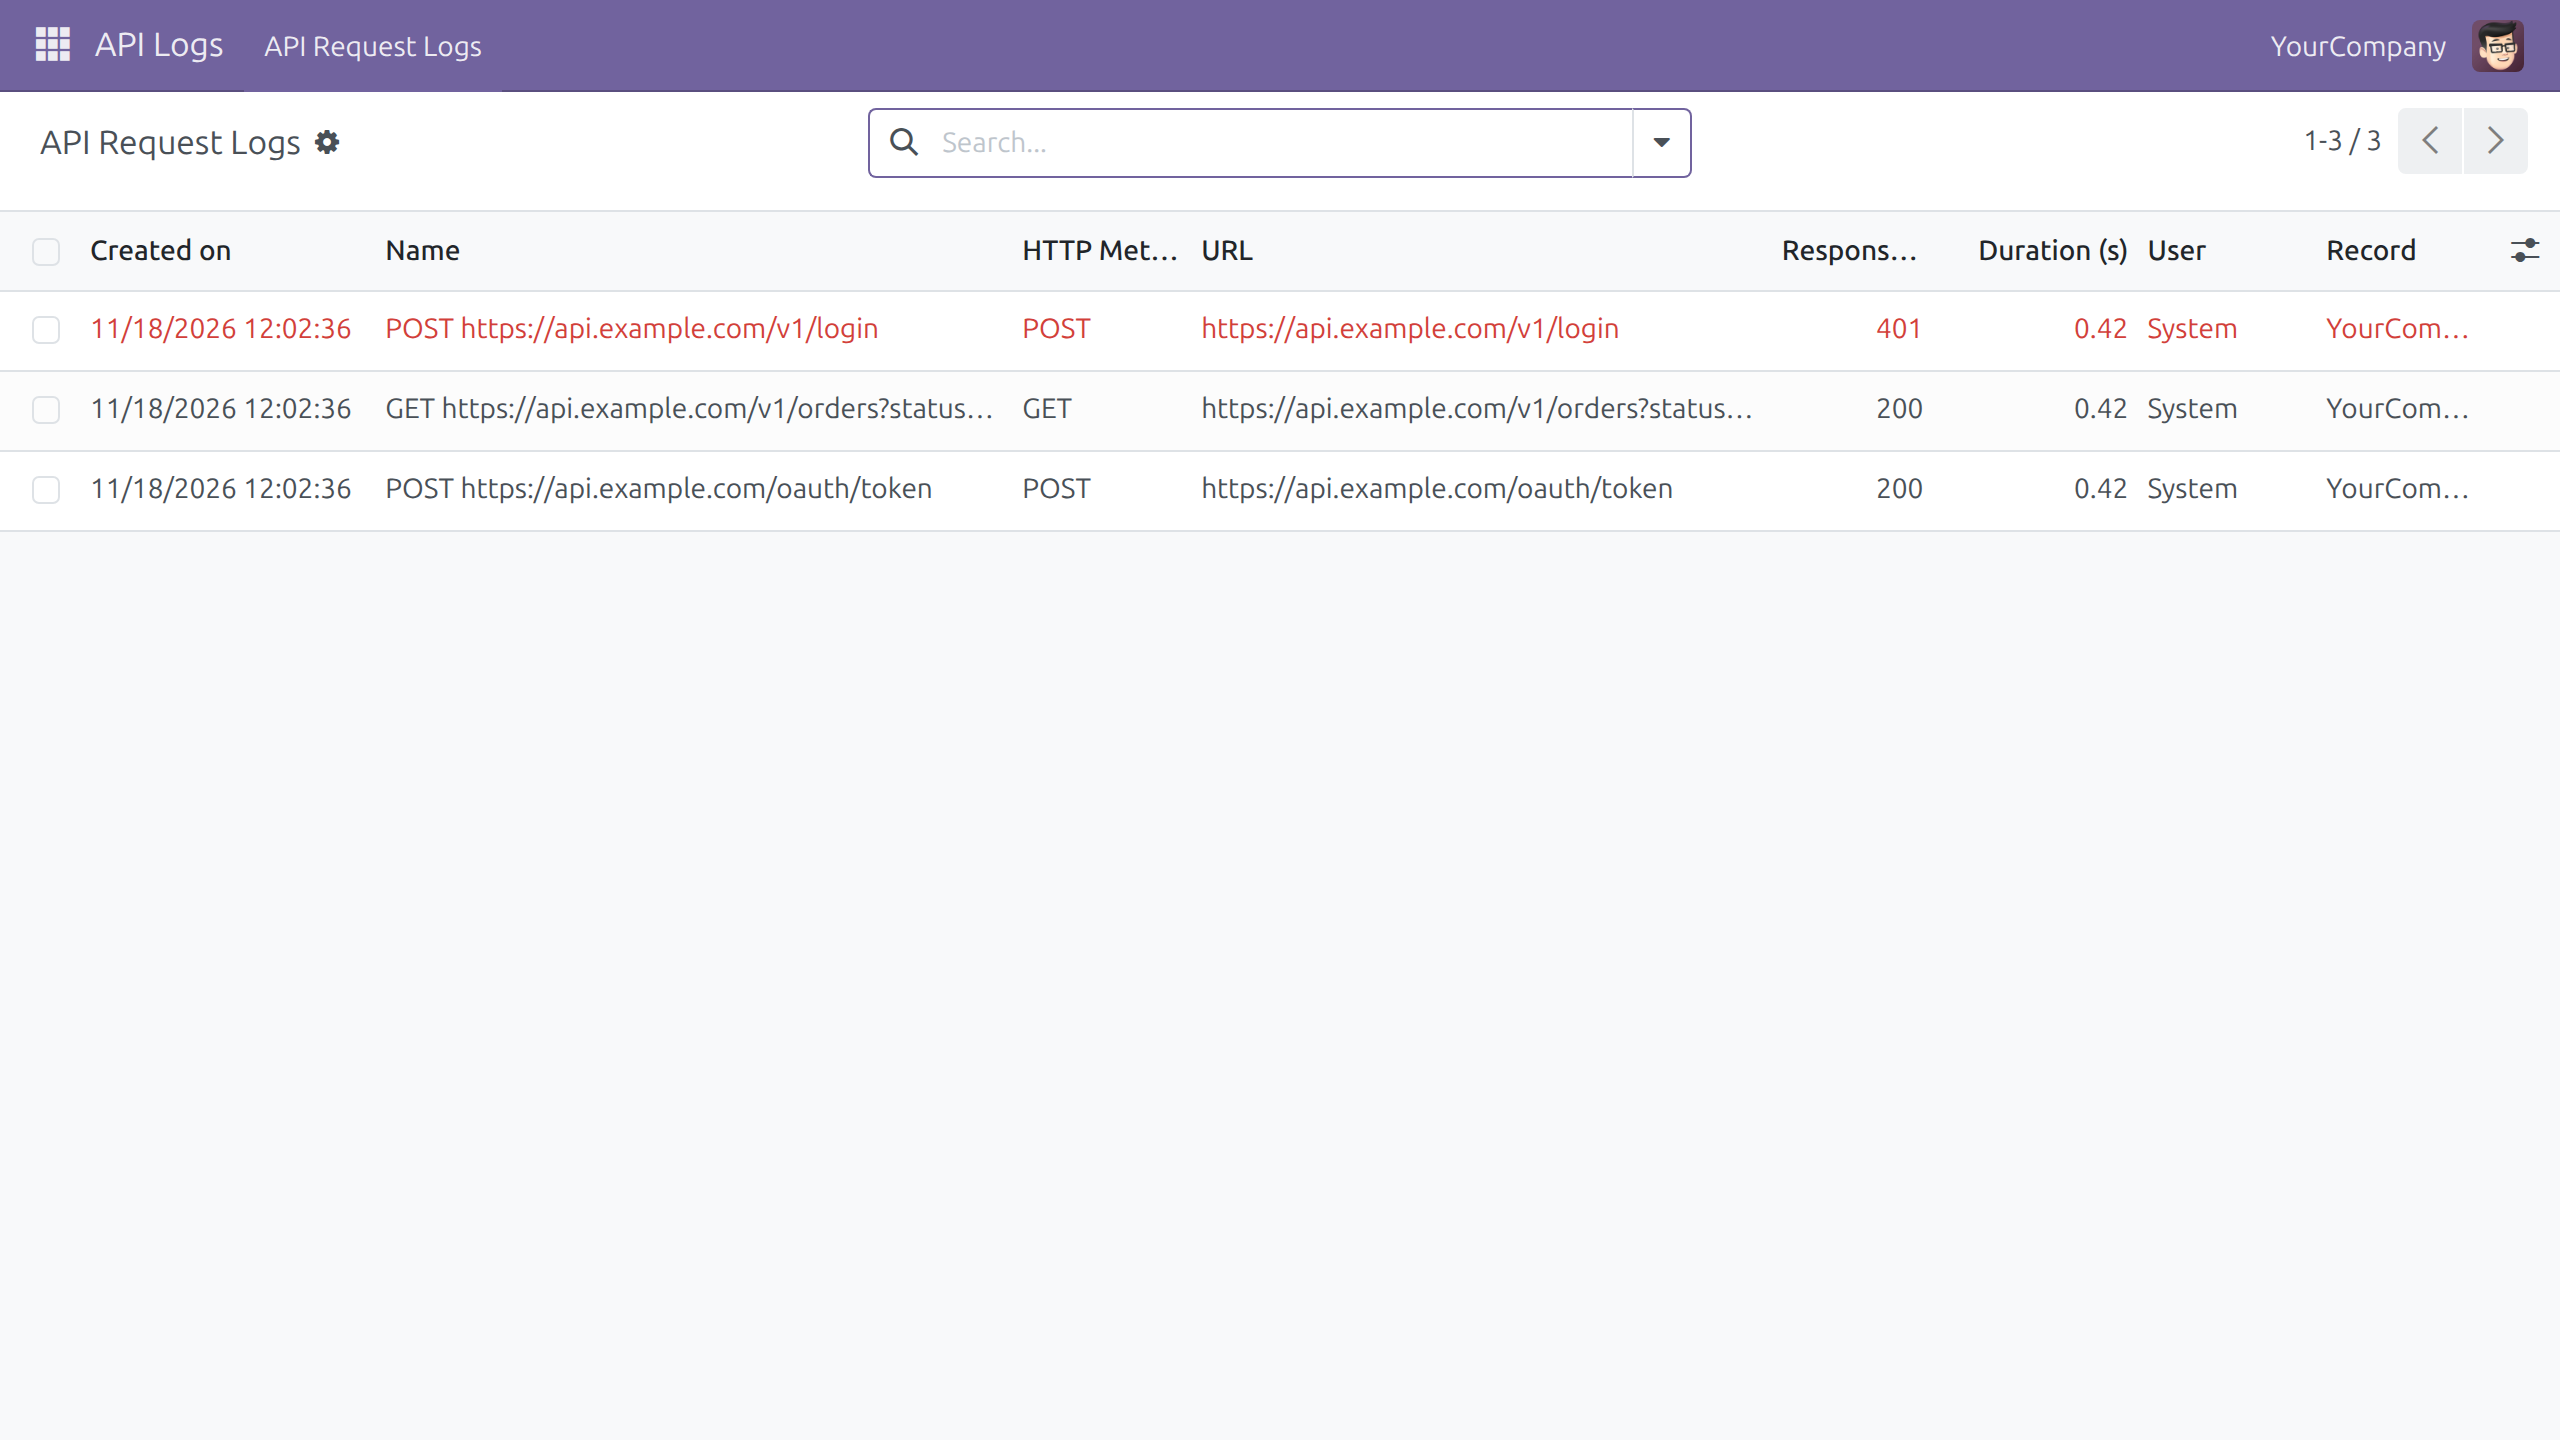
→ Mỗi lệnh gọi có nhật ký riêng: địa chỉ, trạng thái, thời lượng, người và bản ghi khởi tạo. Lệnh gọi lỗi hiện màu đỏ, kèm thông báo lỗi.
Đọc được lệnh gọi, không đọc được bí mật
Nhật ký thô sẽ để lộ token, mật khẩu và khóa cho bất kỳ ai đọc nó.
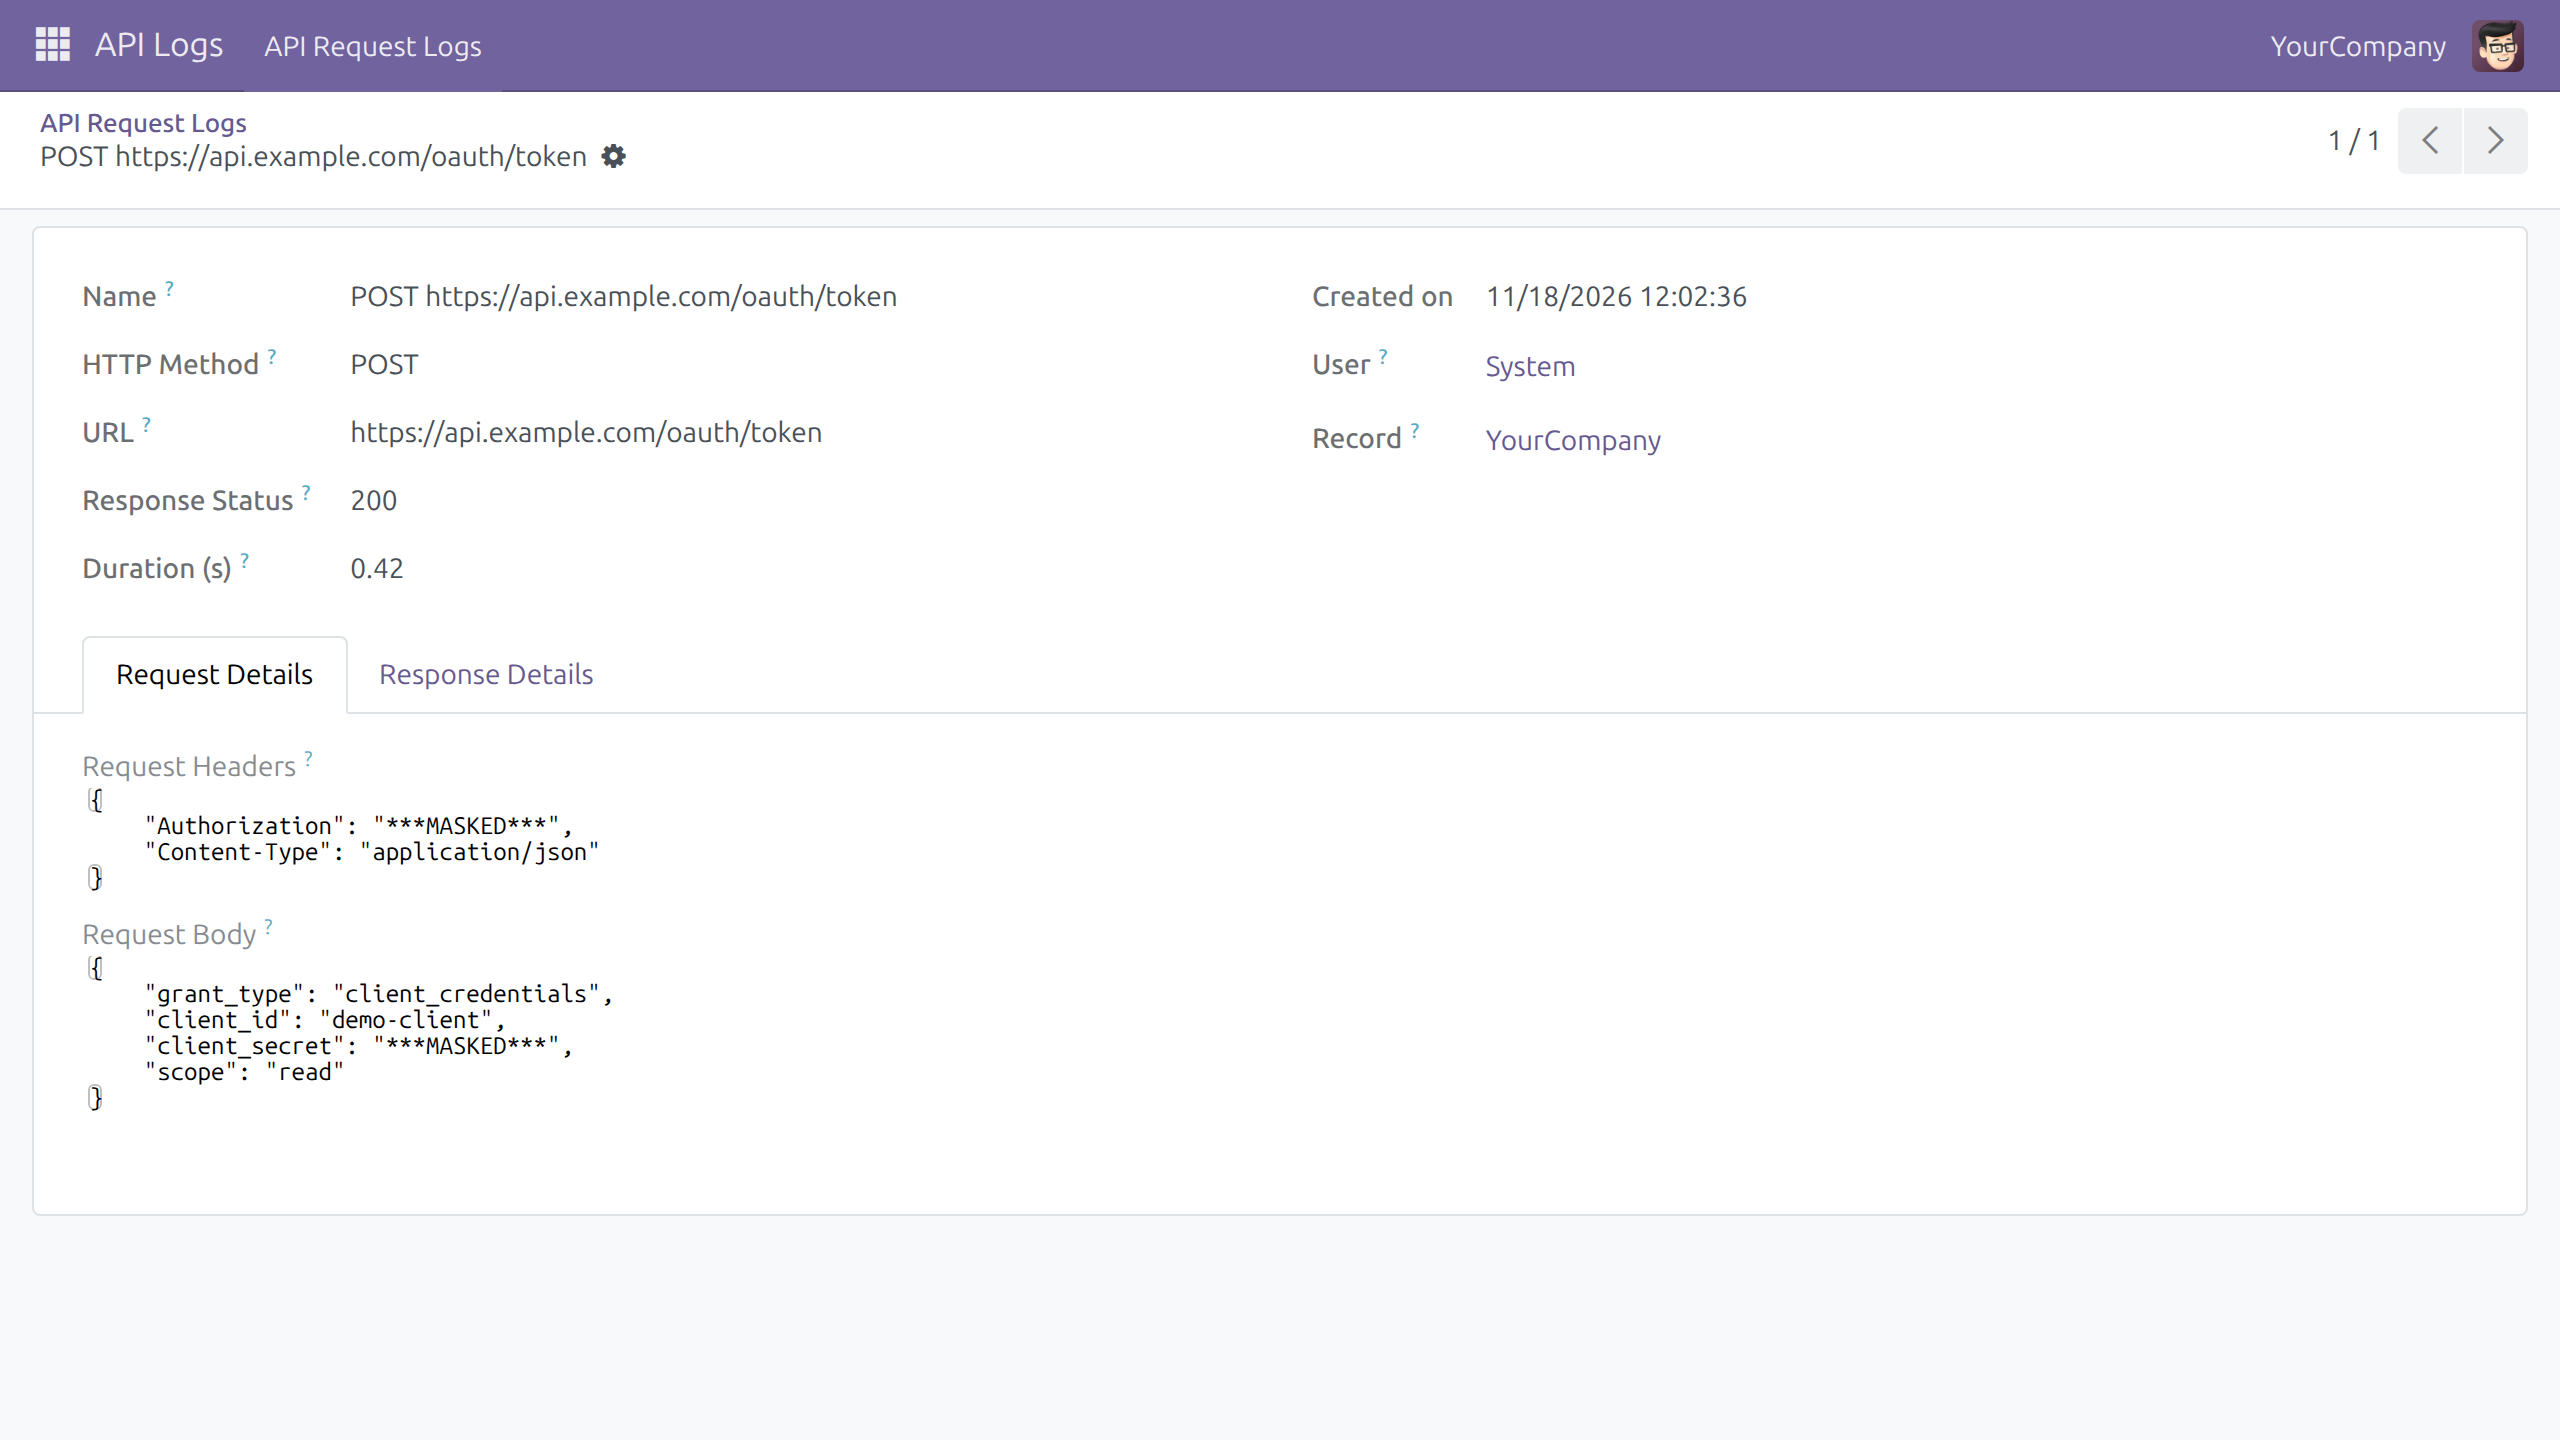
→ Một quy tắc che làm sạch mọi dòng trước khi lưu, dù tích hợp nào ghi ra. Bí mật hiện là ***MASKED***; tên trường và phần còn lại vẫn đọc được.
Máy chủ của bạn không lộ qua thông báo lỗi
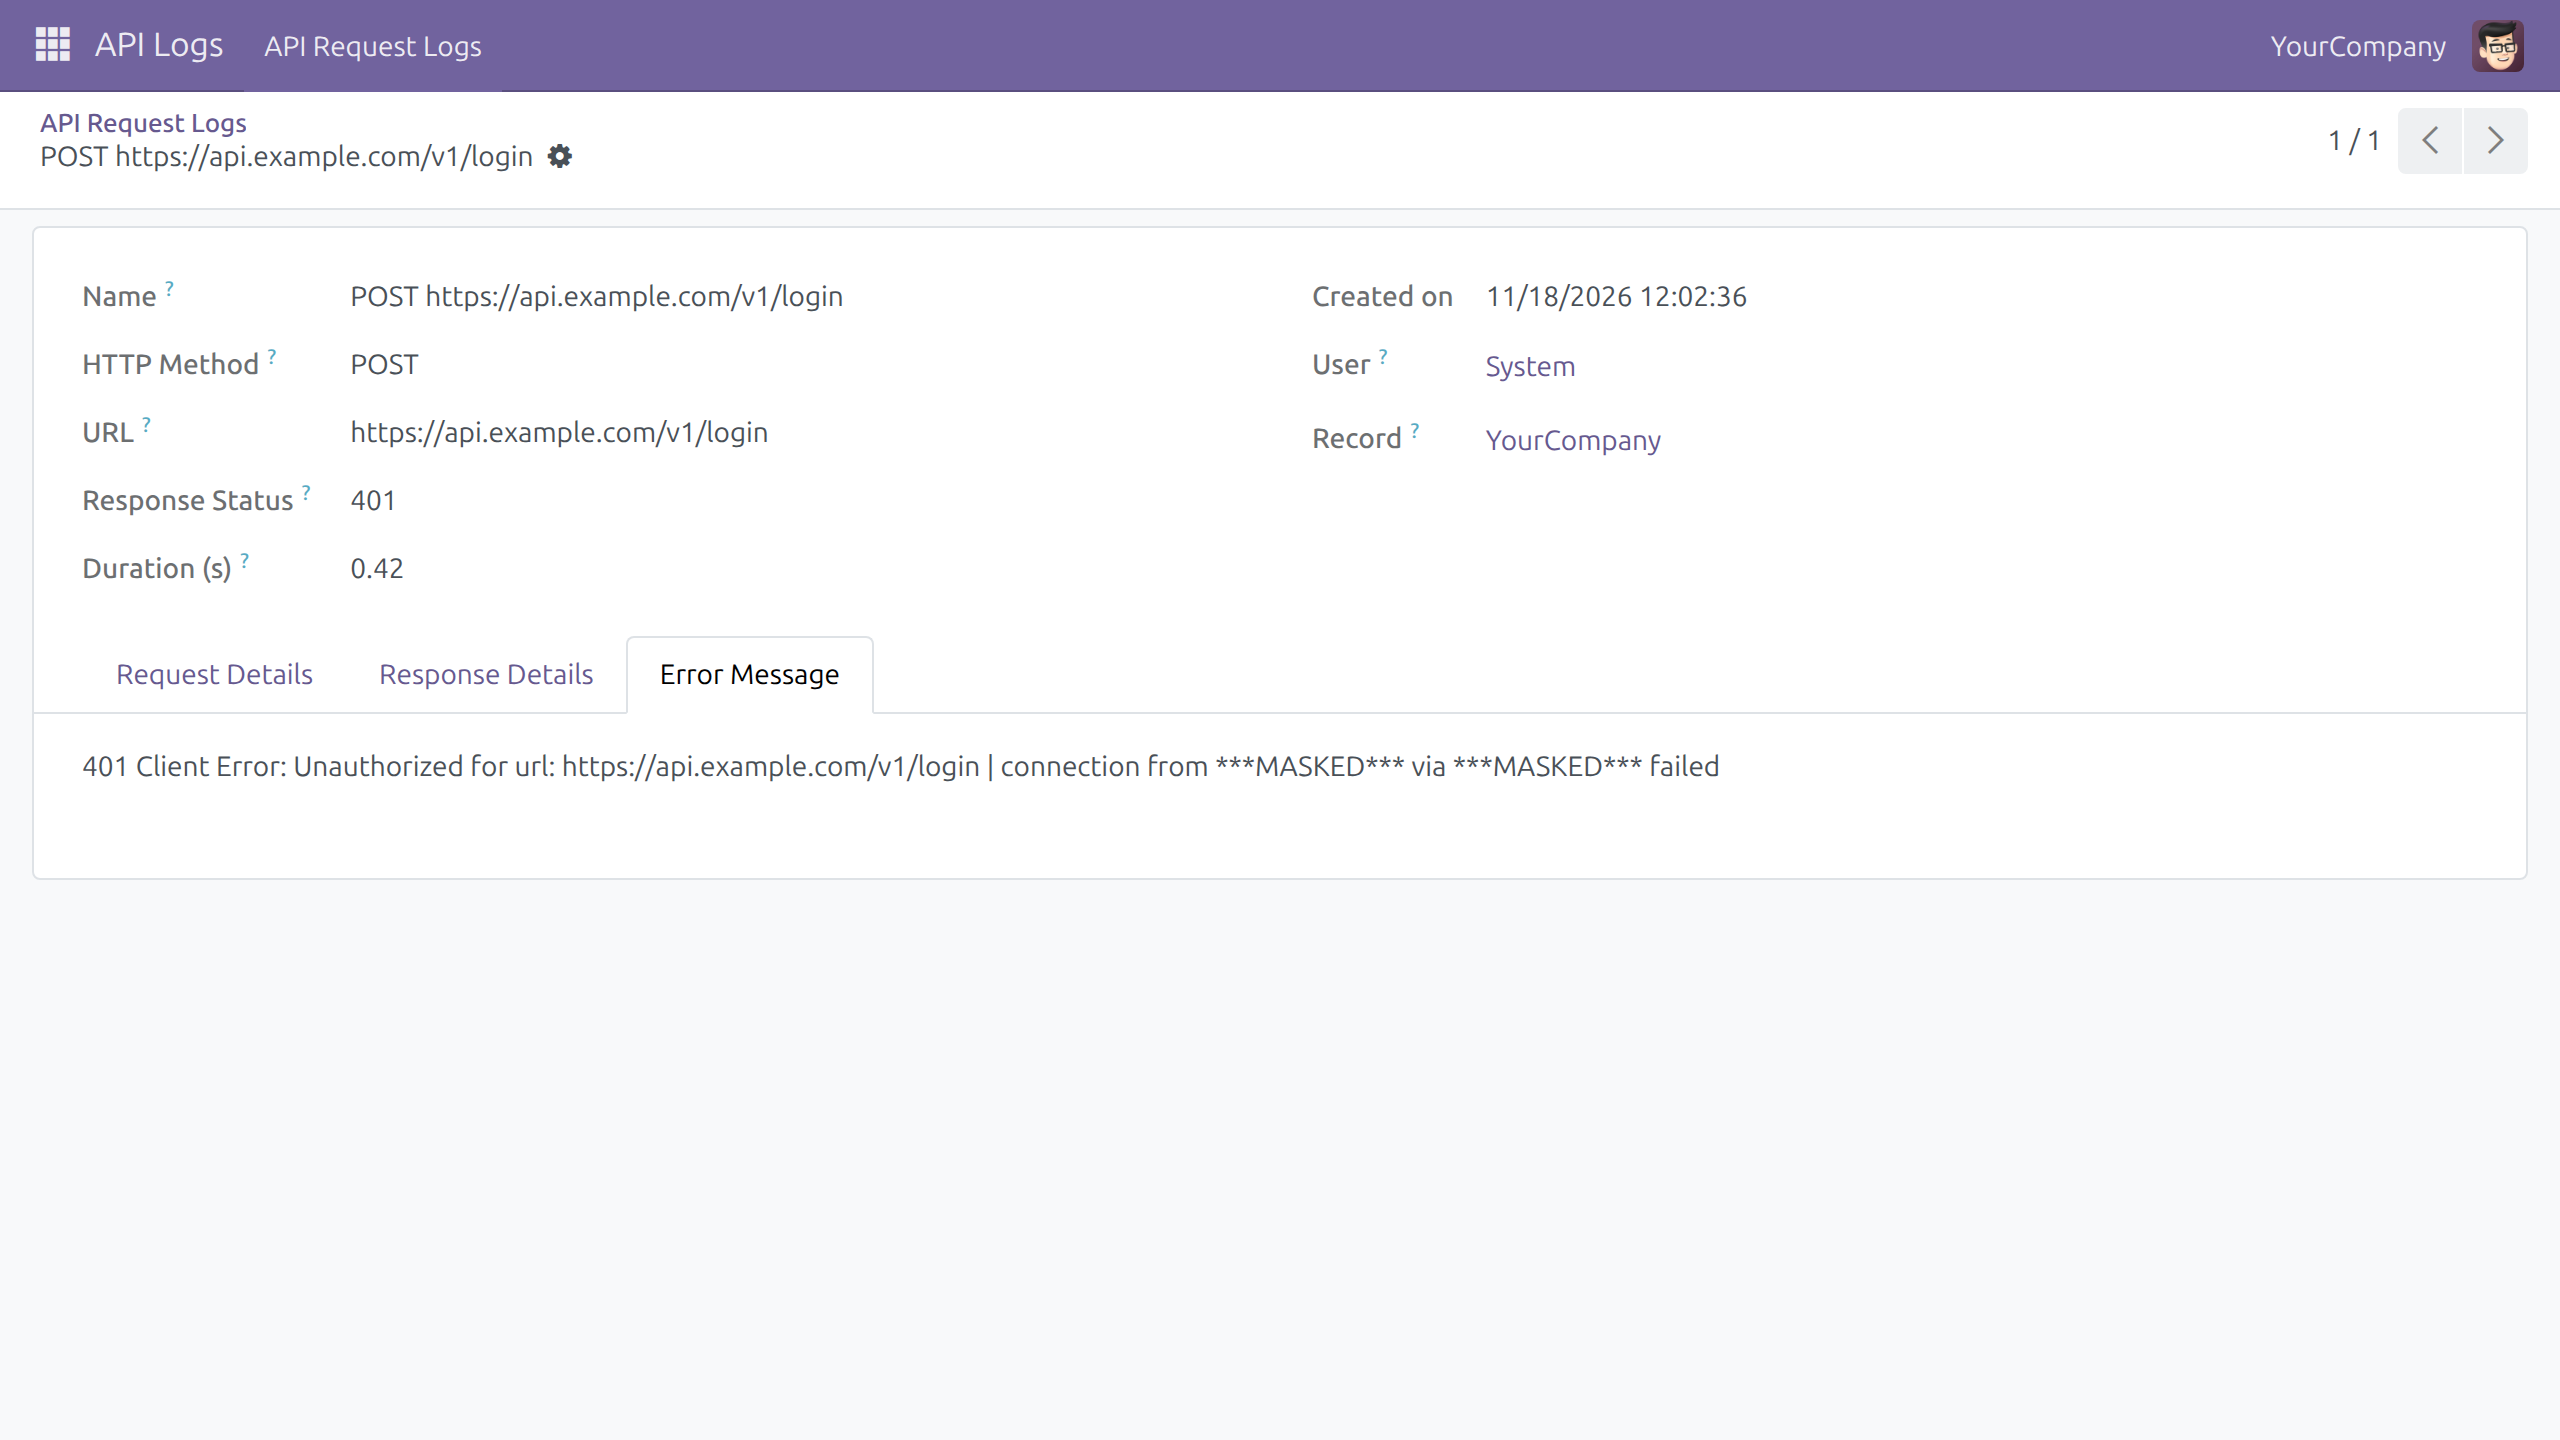
Lỗi kết nối thường mang theo đường dẫn tệp, địa chỉ nội bộ và thông tin proxy.
→ Chúng được che khi lưu. Địa chỉ được gọi vẫn đọc được, nên bạn biết dịch vụ nào lỗi.
Tính năng
Đọc một lệnh gọi
- ✓ Mọi lệnh gọi của các tích hợp dựng trên nó, trong một danh sách
- ✓ Địa chỉ, phương thức, trạng thái, thời lượng, người dùng và bản ghi khởi tạo
- ✓ Header và nội dung của yêu cầu và phản hồi
- ✓ Lệnh gọi lỗi màu đỏ, kèm thông báo lỗi
- ✓ Nội dung dài được rút gọn, ghi rõ phần bị cắt
Được che
- ✓ Giá trị của trường có tên bí mật trong header, tham số URL và nội dung
- ✓ Nội dung JSON, form, XML và multipart như nhau
- ✓ Thông tin xác thực Bearer, Basic, Token, Digest và khóa riêng, dưới mọi tên
- ✓ Đường dẫn tệp, địa chỉ nội bộ và proxy trong thông báo lỗi
Vẫn đọc được
- ✓ Tên trường và cấu trúc của mọi thông điệp
- ✓ Loại token, thời điểm hết hạn, phạm vi và giới hạn tần suất
- ✓ Máy chủ được gọi, mã trạng thái và thông điệp của nhà cung cấp
- ✓ Văn bản mọi ngôn ngữ, giữ nguyên dấu
Vận hành an toàn
- ✓ Nhật ký chỉ đọc, dành cho người có quyền Trình xem nhật ký API
- ✓ Mỗi người chỉ thấy nhật ký của các công ty mình được phép
- ✓ Nhật ký quá 90 ngày được xóa hằng ngày; thời hạn điều chỉnh được
- ✓ Việc ghi nhật ký không làm dừng lệnh gọi của tích hợp
Sẵn sàng từ ngày đầu
Ứng dụng Nhật ký API
Quản trị viên có quyền xem ngay khi cài đặt.
Dọn dẹp hằng ngày
Một tác vụ định kỳ xóa nhật ký cũ.
Việc đầu tiên của quản trị viên
Cấp quyền Trình xem nhật ký API cho người gỡ lỗi tích hợp. Tab Tài liệu hướng dẫn đổi thời hạn lưu và giới hạn kích thước.
Các tích hợp ghi vào nhật ký này
Google Drive
Đính kèm tài liệu Google Drive vào bản ghi từ mẫu.
Google Routes API Integration
Chỉ đường và thời gian di chuyển từ Google Maps.
HERE Routing API Integration
Định tuyến với HERE Maps cho vận tải và logistics.
Mapbox Matrix API Integration
Ma trận khoảng cách và định tuyến từ Mapbox.
SeaRoutes Ocean Routing Integration
Tuyến đường biển, khoảng cách và thời gian từ SeaRoutes.
Trước khi bạn quyết định
Nhật ký được lưu ở đâu?
Trong cơ sở dữ liệu của hệ thống bạn, cùng các bản ghi khác. Module không gửi chúng đi đâu cả.
Bí mật có còn lọt vào nhật ký không?
Bí mật được nhận ra qua tên hoặc hình dạng. Bí mật trong nội dung dưới tên chung như "key" không được nhận ra; tích hợp có thể khai báo thêm tên bí mật riêng. Giá trị không che được lưu là ***MASKED***.
Việc che có giấu mất thứ tôi cần không?
Hiếm khi, và có chủ ý: quy tắc chọn che thừa hơn để lộ. Trường tên pin, sign, pass bị che dù vô hại, cũng như số tiền viết giống địa chỉ mạng nội bộ trong thông báo lỗi.
Ai đọc và xóa được nhật ký?
Người có quyền Trình xem nhật ký API đọc được, trong phạm vi công ty của họ. Không ai sửa được nhật ký; chỉ quản trị viên được xóa.
Nhật ký chiếm bao nhiêu dung lượng?
Mặc định giữ 90 ngày, nội dung trên 256 KB được rút gọn. Quản trị viên đổi được cả hai.
Dùng thử, rồi hỏi chúng tôi
Tab Tài liệu giải thích những gì được che, những gì vẫn đọc được và cách một tích hợp ghi vào nhật ký. Bản xem thử trực tiếp mở danh sách nhật ký trên dữ liệu demo.
Tư vấn trước bán hàng & hợp tác
viindoo.com/contactusHỗ trợ kỹ thuật
viindoo.com/ticketGhi nhật ký API Request
Đối tượng: quản trị viên của một hệ thống Odoo cần xem các tích hợp đã gửi và nhận gì khi gọi dịch vụ bên ngoài, mà không có quyền truy cập máy chủ.
Tổng quan
Các tích hợp như vận chuyển, thanh toán, ngân hàng hoặc nhắn tin gọi dịch vụ bên ngoài qua HTTP. Mỗi lệnh gọi được ghi lại tại Nhật ký API > Nhật ký yêu cầu API: ai kích hoạt, địa chỉ được gọi, tiêu đề và nội dung đã gửi, trạng thái, tiêu đề và dữ liệu nhận về, thời lượng và - khi lệnh gọi thất bại - thông báo lỗi. Nhờ vậy bạn tìm ra nguyên nhân lỗi ngay trên màn hình.
Nhật ký dùng để đọc nên không bao giờ được để lộ bí mật. Mọi dòng nhật ký đều được làm sạch bằng một quy tắc che duy nhất trước khi lưu, bất kể tích hợp nào ghi ra. Giá trị bị che hiển thị là ***MASKED***. Tên trường và cấu trúc xung quanh vẫn đọc được, nên bạn vẫn thấy có token được gửi đi và phần còn lại của thông điệp trông như thế nào.
Ai xem được nhật ký
Nhật ký dành cho người dùng có quyền Trình xem nhật ký API; quản trị viên có quyền này theo mặc định. Bản ghi chỉ đọc và mỗi người chỉ thấy nhật ký của các công ty mình được phép làm việc. Nhật ký quá 90 ngày được xóa tự động mỗi ngày.
Đọc một nhật ký
- Mở Nhật ký API > Nhật ký yêu cầu API. Các dòng có lệnh gọi thất bại hiển thị màu đỏ. Dùng bộ chọn cột để hiện hoặc ẩn Thời lượng (s), Người dùng, Bản ghi và Thông báo lỗi.
- Nhấp vào một dòng để mở nhật ký.
- Phần trên hiển thị Tên, Phương thức HTTP, URL, Trạng thái phản hồi, Thời lượng (s), Ngày tạo, Người dùng và Bản ghi đã khởi tạo lệnh gọi.
- Chi tiết yêu cầu có Tiêu đề yêu cầu và Nội dung yêu cầu; Chi tiết phản hồi có Tiêu đề phản hồi và Dữ liệu phản hồi; Thông báo lỗi chỉ xuất hiện khi lệnh gọi thất bại.
Những gì bị che
Quy tắc áp dụng cho tên, URL, tiêu đề yêu cầu và phản hồi, nội dung yêu cầu, dữ liệu phản hồi và thông báo lỗi của mọi nhật ký. Phương thức HTTP, trạng thái, thời lượng, người dùng, công ty và bản ghi không phải văn bản của lệnh gọi nên được lưu nguyên.
Một trường được coi là bí mật theo tên. Tên là bí mật khi chứa một trong các cụm: token, secret, session, api key, password, passphrase, passcode, credential, signature, private key, code verifier; khi một từ trong tên là pwd, pass, otp, pin, cvv, cvc, sig hoặc jwt; hoặc khi từ cuối là sign. Các tên mà tích hợp liệt kê rõ cũng là bí mật: tiêu đề Authorization, X-API-Key, api-key, X-Goog-Api-Key, Cookie, Set-Cookie và Proxy-Authorization, cùng các tham số URL key, apikey, api_key và access_token.
Giá trị của tên bí mật bị che trong:
- tiêu đề và các tham số truy vấn của URL;
- nội dung dạng biểu mẫu (name=value), JSON, JSON nằm trong một giá trị văn bản, phần tử XML, phần multipart và danh sách cặp tên - giá trị;
- tên, URL và văn bản lỗi, ở bất cứ chỗ nào chứa cặp như vậy.
Các quy tắc khác:
- Bên trong một trường JSON có tên bí mật (ví dụ vùng credentials), mọi chuỗi hoặc số bên dưới đều bị che, bất kể tên riêng của nó. Giá trị rỗng, true, false và null giữ nguyên.
- Toàn bộ giá trị của tiêu đề có tên chứa authorization bị che.
- Một số giá trị bị che ở mọi nơi, dưới mọi tên: mật khẩu trong địa chỉ dạng scheme://user:password@host, thông tin xác thực Bearer, thông tin Basic, Token và Digest sau Authorization, và khối khóa riêng.
- Trong văn bản lỗi: đường dẫn tệp tuyệt đối của máy chủ, địa chỉ bộ nhớ của đối tượng kết nối, máy chủ và cổng proxy, cùng các địa chỉ localhost, loopback, mạng riêng và link-local đều bị che. Địa chỉ đích của lệnh gọi vẫn đọc được, kể cả khi đó là địa chỉ nội bộ.
Những gì vẫn đọc được
Để vẫn gỡ lỗi được lệnh gọi, các thứ sau được giữ lại:
- tên trường và cấu trúc của tiêu đề và nội dung;
- các tên mô tả một bí mật chứ không phải bí mật: tên kết thúc bằng type, status, count, length, ttl, timeout, method, alg, algorithm hoặc version (token_type, session_timeout), tên cho biết khi nào bí mật hết hạn (expires_in, token_expiration), số lượng token như max_tokens, tên giới hạn tốc độ (X-RateLimit-Remaining) và các tiêu đề Access-Control-*;
- tên chung như key trong nội dung (chỉ bị che khi là tham số URL hoặc trong văn bản lỗi);
- thông điệp của nhà cung cấp dịch vụ, máy chủ được gọi, mã trạng thái và văn bản ở mọi ngôn ngữ, kể cả có dấu;
- từ đứng sau Bearer khi đó là chữ thông thường như token, realm hoặc error.
Cần lưu ý
- Một số giá trị vô hại cũng bị che. Quy tắc ưu tiên che thừa hơn để lộ bí mật: trường tên pin, sign hoặc pass, thành phần otp của mẫu tin nhắn, và số tiền viết giống địa chỉ mạng riêng trong văn bản lỗi (ví dụ 10.0.0.5) đều bị che.
- Nhật ký đã lưu trước đó giữ nguyên nội dung. Quy tắc áp dụng cho các dòng ghi từ nay về sau.
- Việc ghi nhật ký không làm dừng tích hợp. Giá trị không che được sẽ được lưu là ***MASKED*** thay vì để lộ, và lỗi khi ghi nhật ký chỉ được báo trong nhật ký máy chủ mà không dừng lệnh gọi.
- Nội dung dài bị cắt ngắn. Nội dung yêu cầu hoặc dữ liệu phản hồi vượt 262144 byte bị cắt và kết thúc bằng ...[truncated N bytes]. Phản hồi đọc theo luồng được tóm tắt (số khối, số byte và việc kết thúc bình thường, có lỗi hay bị bỏ dở) thay vì lưu nội dung.
Thiết lập cho quản trị viên
Hai tham số hệ thống tại Cài đặt > Kỹ thuật > Tham số > Tham số hệ thống (chế độ nhà phát triển) thay đổi giá trị mặc định:
- api_request_logger.retention_days: số ngày giữ nhật ký (mặc định 90; giá trị từ 0 trở xuống bị bỏ qua và không có gì bị xóa);
- api_request_logger.body_max_bytes: kích thước vượt quá thì nội dung bị cắt (mặc định 262144).
Dành cho lập trình viên
Một mô hình tham gia ghi nhật ký bằng cách kế thừa api.request.mixin và gửi các lệnh gọi HTTP qua make_request; việc che được áp dụng khi ghi dòng nhật ký, nên ghi đè _prepare_log_values không cần tự che. Để che các tên riêng của nhà cung cấp, ghi đè _get_sensitive_header_keys và _get_sensitive_query_param_keys. Kế thừa api.log.viewer.mixin bổ sung nhật ký gần nhất của bản ghi và hành động action_view_api_logs.
class ExampleIntegration(models.AbstractModel):
    _name = 'example.integration'
    _inherit = 'api.request.mixin'

    def example_api_call(self):
        response = self.make_request(
            method="GET",
            url="https://api.example.com/data",
            headers={"Authorization": "Bearer <token>"},
            params={"page": 1},
        )
        return response.json() if response is not None else None
make_request trả về None khi lệnh gọi thất bại mà không có phản hồi. Lệnh gọi với stream_response=True trả về phản hồi chưa đọc và ghi một dòng nhật ký duy nhất sau khi nội dung được đọc xong.
Phần mềm này và các tệp liên kết ("Phần mềm") được sử dụng (chạy, tuỳ biến, chạy sau khi được tuỳ biến) chỉ khi bạn mua được giấy phép có hiệu lực từ tác giả, điển hình như qua các Ứng dụng Odoo, hoặc trong trường hợp bạn nhận được thoả thuận bằng văn bản từ tác giả của Phần mềm (chi tiết tại tệp COPYRIGHT).
Bạn có thể phát triển các phân hệ Odoo có sử dụng Phần mềm như một Thư viện (thường là phụ thuộc vào, nhập vào và sử dụng nguồn của nó) nhưng không sao chéo bất kỳ mã nguồn hay tài liệu nào thuộc Phần mềm. Bạn có thể phân phối những phân hệ này theo giấy phép mà bạn lựa chọn, miễn sao nội dung giấy phép đó tương tích với điều khoản của Giấy phép Phần mềm Độc quyền Odoo (ví dụ: LGPL, MIT hay bất kỳ loại giấy phép phần mềm độc quyền nào tương tự vậy).
Nghiêm cấm phát hành, phân phối, cấp phép lại hoặc bán bản sao của Phần mềm hoặc bản sao Phần mềm đã được sửa đổi.
Thông báo bản quyền và chấp thuận nêu trên buộc phải được bao gồm trong tất cả các bản sao hoặc các phần quan trọng của Phần mềm.
PHẦN MỀM ĐƯỢC CUNG CẤP "NGUYÊN TRẠNG", KHÔNG BẢO ĐẢM DƯỚI BẤT KỲ HÌNH THỨC NÀO, ĐƯỢC THỂ HIỆN RÕ RÀNG HOẶC NGỤ Ý, KHÔNG GIỚI HẠN ĐẢM BẢO VỀ CÁC BẢO ĐẢM NGỤ Ý VỀ KHẢ NĂNG THƯƠNG MẠI, PHÙ HỢP VỚI MỤC ĐÍCH CỤ THỂ VÀ KHÔNG VI PHẠM. TRONG MỌI TRƯỜNG HỢP SẼ KHÔNG CÓ TÁC GIẢ HOẶC CHỦ SỞ HỮU BẢN QUYỀN NÀO CHỊU TRÁCH NHIỆM VỀ BẤT KỲ KHIẾU NẠI, THIỆT HẠI HOẶC TRÁCH NHIỆM PHÁP LÝ KHÁC NÀO TRONG PHẠM VI HỢP ĐỒNG, CÁC THIỆT HẠI HOẶC CÁCH KHÁC, PHÁT SINH TỪ, NGOÀI HOẶC CÓ LIÊN KẾT VỚI PHẦN MỀM HOẶC VIỆC SỬ DỤNG HOẶC KINH DOANH KHÁC TẠI PHẦN MỀM.